2.5 Local Network Access (LNA웹 서버 Certificate SUPPORT
다음 장치 CollabOS 버전 1.13 이상에서는 이제 웹을 사용할 수 있습니다. Certificate 을 통한 Local Network Access (LNA이 기능은 고객이 원래 제품을 교체할 수 있도록 합니다. Logitech 자기 서명 LNA 웹 서버 certificate 그들 자신과 함께 certificate 그리고 개인 키.
필요 조건
A CollabOS 버전 1.13.0 이상을 실행하는 장치
개인 키 및 certificate 요구 사항 :
PKCS#8 RSA 개인 키(선택적으로 암호 포함) pro보호, 시작은 CollabOS 1.15)
DER 및 PEM 형식 모두 허용됩니다. certificate 및 키
Local Network Access (LNA)를 업로드해야 합니다. certificate
1단계: 네트워크 구성
다음 사항을 확인하는 것이 좋습니다. CollabOS 해당 장치는 고정 IP 주소를 사용합니다. LNA로 이동 Connect활동 -> 네트워크 Connect이온, TCP/IP 세부 정보를 확장하고 구성이 "정적인(이 설정은 사용자 설정을 통해서도 구성할 수 있습니다.) dhcp 서버(예약 또는 고정 임대 사용)

다음으로 호스트 이름이 장치에 대해 구성되었는지 확인하십시오. 이동 정보 -> 장치 정보 -> 호스트 이름. 장치의 호스트 이름을 입력하세요.

호스트 이름과 IP 주소를 사용하여 CollabOS 장치, 로컬 DNS 서버에 DNS를 설정합니다.
2단계: 만들기 LNA Certificate
A certificate 이 단계에는 개인 키가 필요합니다. 이 시점에서 certificate 공공기관에서 구할 수 있습니다. Certificate 권한은 있지만 스스로 서명한 것입니다. certificate 브라우저가 해당 항목에 접근할 수 있는 한 작동합니다. Certificate 인증 기관(CA)과 CA 키는 브라우저를 실행하는 컴퓨터에 신뢰할 수 있는 CA로 설치됩니다. 자체 서명된 certificate 권장 사항입니다 app바퀴벌레. 왜냐하면 이곳은 일반인이 접근할 수 있는 곳이 아니기 때문이다. CollabOS 장치는 로컬 IP 주소를 사용하게 됩니다. 호스트를 사용할 수도 있고, 다른 방법을 사용할 수도 있습니다. certificate이는 단 하나에만 사용됩니다. CollabOS 기기 또는 와일드카드를 사용할 수 있습니다. certificate와일드카드 certificate 많은 수의 시스템을 구축하는 경우 다음과 같은 방법이 제안될 수 있습니다. CollabOS 장치.
옵션
한 approach의 핵심은 OpenSSL을 사용하는 것입니다. 개인 키를 생성하고 certificate 컴퓨터에서 장치에 대한 서명 요청(CSR)을 생성한 다음, 해당 CSR에 서명하십시오. Certificate 권한(CA) certificate 그리고 개인 키. OpenSSL은 다음에서 다운로드할 수 있습니다. 이 페이지. 이 process는 CA에 대한 접근 권한을 필요로 합니다. certificate 및 키 파일. 이 지침은 기기의 개인 키를 암호화하지 않는다는 점에 유의하십시오.

개인 키를 생성합니다. CollabOS 장치.
openssl genrsa -out VC-MTR1-Key.pem 4096
생성 certificate 로컬 CA 개인 키를 사용하여 요청하십시오.
openssl req -new -sha256 -subj "/CN=vc-mtr1" -key VC-MTR1-Key.pem -out VC-MTR1-Request.csr호스트 이름과 IP 주소가 포함된 extfile.cnf 파일을 만듭니다. CollabOS 장치.
만들기 Certificate
openssl x509 -req -sha256 -days 365 -in VC-MTR1-Request.csr -CA CA-Cert.pem -CAkey CA-key.pem -out VC-MTR1-Cert.pem -extfile extfile.cnf -CAcreateserialCA 키 파일의 비밀번호를 입력하세요:


The certificate 그러면 키 파일이 작업 디렉토리에 생성되어 업로드할 준비가 됩니다. CollabOS 장치.
옵션 Windows Certificate 템플릿을 사용한 권한
다른 app바퀴벌레는 사용하는 것입니다 Windows 서버 Certificate 권한, 템플릿 생성 및 발행 certificate 템플릿에서 개인 키를 생성합니다. certificate 귀하의 기기에 대한 서명 요청(CSR) Windows 서버를 사용하여 CSR을 내보낸 다음, 서명을 위해 CSR을 제출합니다. Windows 서버 Certificate 권한을 부여하고 마지막으로 개인 키와 해당 키 묶음을 내보냅니다. certificate 인사말 Windows 서버 Certificate 권한을 확보한 후 OpenSSL 도구를 사용하여 개인 키를 추출합니다. certificate 번들에서 해당 기기에 맞게 설치하고, 필요에 따라 비밀번호를 제거할 수 있습니다. pro개인 키로부터의 보호(필수) CollabOS 1.14 이하)를 기기에 업로드하기 전에 확인하세요. OpenSSL은 다음에서 다운로드할 수 있습니다. 이 페이지.
에 Windows 서버 Certificate 당국이 문을 열었습니다. Certificate MMC 템플릿.
실행: mmc
입양 부모로서의 귀하의 적합성을 결정하기 위해 미국 이민국에 > 스냅인 추가 / 제거를
더블클릭 "Certificate 템플릿”스냅인하고 클릭”OK"
마우스 오른쪽 버튼으로 웹 템플릿> 복제
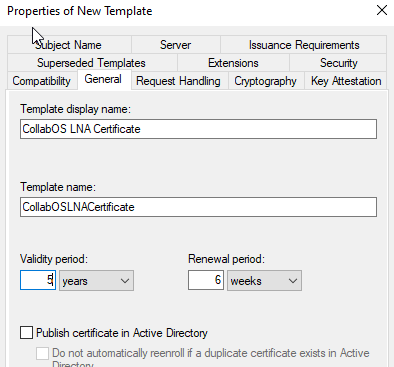
"일반 ”탭에서 템플릿 표시 이름을 입력합니다.CollabOS LNA Certificate"를 확인하고"유효 기간”, 나는 5년을 선택했습니다
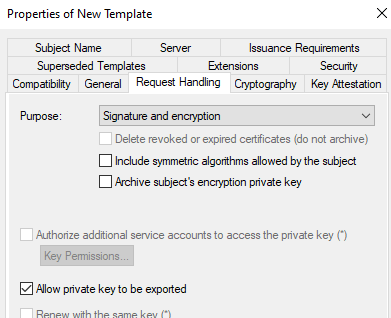
요청 처리 탭에서 "개인 키 내보내기 허용"를 클릭 한 다음"OK".
열기 Certificate 권한 관리 도구:
실행: mmc
"를 클릭하세요입양 부모로서의 귀하의 적합성을 결정하기 위해 미국 이민국에"다음에"스냅인 추가 / 제거를"
더블 클릭 "Certificate 권위"스냅인
"를 클릭하세요OK"
고르다 "로컬 컴퓨터"
"를 클릭하세요마감재 "
"를 클릭하세요OK"
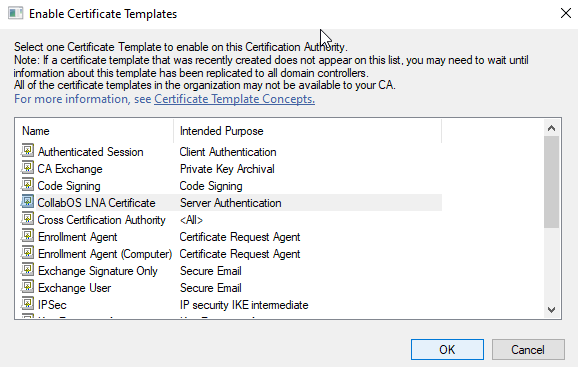
서버를 확장하고 "Certificate 템플릿"폴더를 클릭하세요"새 소식"다음에"Certificate 발급용 템플릿".
"선택CollabOS LNA Certificate"을 클릭하고"OK"
인터넷 정보를 열어보세요 ServiceIIS 관리자가 생성하려면 Certificate 서명 요청(CSR)
달리다: "inetmgr"
서버를 클릭하세요
"를 두 번 클릭하십시오.서버 Certificates” 가운데 창에
클릭 "만들기 Certificate 의뢰” 오른쪽 창에
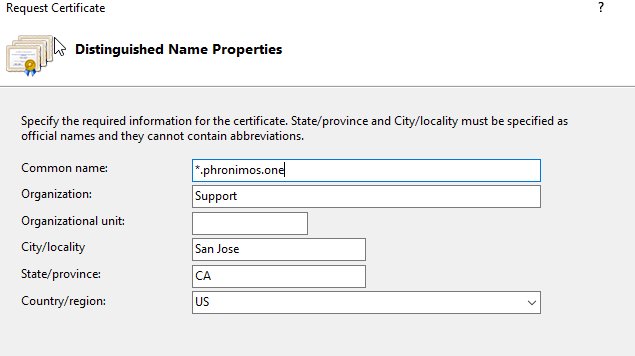
고유 이름(Distinguished Name)에 필요한 조직 및 서버 정보를 입력하십시오. Pro속성 대화 상자에서 다음을 클릭합니다.
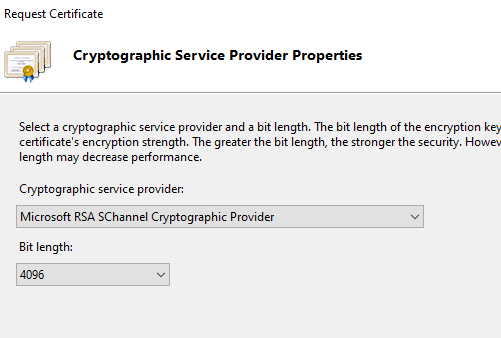
암호화 방식을 선택하세요 service pro여기서는 vider(CSP)와 비트 길이를 선택했습니다. 4096
"클릭다음"
요청 파일의 이름을 지정합니다(예: "CollabOS_와일드카드.txt")를 입력하고 안전한 위치에 저장하세요.
CSR을 제출하세요 Microsoft Active Directory의 Certificate Services:
웹 브라우저를 "http://<servername>/certsrv"
로 이동 "http://<servername>/certsrv"웹 브라우저에서
"를 클릭하세요요청 certificate"
"를 클릭하세요Advnaced certificate 의뢰"
"Base-64-encoded" 상자에 "의 전체 내용을 붙여넣습니다.CollabOS"_Wildcard.txt"를 포함하여 "새롭게 시작하세요 CERTIFICATE 요청"와"끝 새로운 CERTIFICATE 요청" 라인
세트 "Certificate 주형"을"CollabOS LNA Certificate"
"추가 속성"에서 원하는 SAN 속성을 추가합니다(예: "샌:DNS=dns.이름"
"클릭문의하기"
클릭 "다운로드 certificate"
안전한 곳에 저장하세요.
설치 Certificate 현지에서 mac하인
두 번 클릭 certificate 당신이 저장한
클릭 "설치 Certificate"
클릭 "지방의 Mac하인"
"클릭다음"
"클릭모두 배치 certificate다음 매장의 s"
"클릭검색"
"선택개인 보험"을 클릭하고"OK"
"클릭다음”를 클릭하고 “마침”을 클릭합니다.
수출 Certificate
운영: MMC
"클릭입양 부모로서의 귀하의 적합성을 결정하기 위해 미국 이민국에’,‘스냅인 추가 / 제거를"
더블클릭 "Certificates”스냅인
"선택컴퓨터 계정"
"클릭다음"
"선택로컬 컴퓨터"
"클릭마감재 "
"클릭OK"
클릭 "Certificates (로컬 컴퓨터)"
확장하다 "개인 보험"
클릭 "Certificates"
귀하의 certificate, 클릭 "모든 작업"을 클릭하고"수출"
내보내기 마법사에서 "다음", 고르다 "아니"클릭"다음", 고르다 "NS"클릭"다음"
파일 이름을 지정하고 안전한 위치에 저장하려면 "다음"클릭"마감재 "
이제 내보내기 certificate 다시 마우스 오른쪽 버튼을 클릭하면 됩니다. certificate, 클릭 "모든 작업"을 클릭하고"수출"
내보내기 마법사에서 "다음", 고르다 "가능"클릭"다음", 고르다 "개인정보 교환"클릭"다음"
비밀번호를 설정하고 암호화를 선택한 후 "다음"
파일 이름을 지정하고 안전한 위치에 저장하려면 "다음"클릭"마감재 "
OpenSSL 도구를 사용하여 장치의 개인 키를 추출하십시오. certificate pfx 파일에서 추출합니다. 필요한 경우 암호 암호화(필수)도 제거할 수 있습니다. CollabOS 버전 1.14 및 이전 버전).
OpenSSL을 다음에서 다운로드할 수 있습니다. 이 페이지.
명령어를 엽니다 prompt를 실행하고 pfx 파일이 있는 위치로 이동합니다.
다음 명령을 실행하십시오.
openssl pkcs12 -in yourfile.pfx -nocerts -out priv-key.pem -nodespfx 파일을 내보내는 데 사용한 비밀번호를 묻습니다.
.pem 파일은 작업 중인 디렉토리와 동일한 디렉토리에 있습니다.
옵션 Windows Certificate 템플릿 없는 권한
다른 app바퀴벌레가 사용하고 있습니다 Windows Certificate 템플릿을 만들지 않고 바로 키를 생성하여 권한을 부여합니다. certificate mmc. 당신은 서명할 것입니다. certificate 그리고 내보낼 수 있도록 가져옵니다. 개인 키를 분리하는 데에는 여전히 OpenSSL 도구가 사용됩니다.
"Certificate” 엠씨
운영: MMC
"클릭입양 부모로서의 귀하의 적합성을 결정하기 위해 미국 이민국에’,‘스냅인 추가 / 제거를"
더블클릭 "Certificates”스냅인
"선택내 사용자 계정"
"클릭마감재 "
"클릭OK"
클릭 "Certificates (현재 사용자)"
"를 마우스 오른쪽 버튼으로 클릭하세요.개인 보험", 고르다 "모든 작업", 고르다 "고급 작업", 클릭 "사용자 정의 요청 생성"
"클릭다음" , 선택하다 "Pro등록 정책 없이 진행"클릭"다음"
확인 "요청 형식:"는"PKCS # 10"클릭"다음"
확장하다 "세부 정보”드롭다운에서 “를 클릭하세요”ProPerties"
친절한 이름을 입력하세요: host.domain.com (또는 *.domain.com)
"주제" 탭을 클릭하세요.
클릭 "타입” 드롭다운을 선택하고 “일반 이름”를 입력하고 “가치관:” 도메인.com으로 이동하려면 “을 클릭하세요.추가"
다른 "유형” 최소한 조직, 국가 및 주에 대해
"계정 정보"에서대체 이름" 고르다 "타입""DNS"와"가치관"host.domain.com"(또는 *.domain.com)의 "를 클릭하고추가"
"Extensions” 탭을 확장합니다.키 사용법" 부분
클릭 "디지털 signature"을 클릭하고"추가"
클릭 "키 암호화"을 클릭하고"추가"
확장 “Extended 키 사용" 부분
클릭 "서버 인증"을 클릭하고"추가"
"개인 키" 탭
확장 “키 options” 섹션을 클릭하고 키 길이를 “로 변경합니다.4096” 그리고 확인 “개인 키를 내보낼 수 있도록 설정"
"클릭OK"
"클릭다음"
파일 이름을 지정하고 안전한 위치에 저장하고 "바이너리"를 선택하고 "다음"클릭"마감재 "
열기 Microsoft Active Directory의 Certificate Services
웹 브라우저를 "http://<servername>/certsrv"
클릭 "요청 certificate"
클릭 "많은 certificate 의뢰"
“Base-64-encoded” 상자에 저장한 파일의 전체 내용을 붙여넣습니다.CollabOS_Wildcard.txt” 헤더의 모든 내용을 포함해야 합니다.-----새로운 시작 CERTIFICATE 요구---” 바닥글을 통해 “-----새로운 내용 끝 CERTIFICATE 요구---"
변경 "Certificate 주형" "에CollabOS LNA Certificate"
"추가 속성" 상자에 "와 같은 원하는 SAN 속성을 입력합니다.san:dns=dns.name"
"클릭문의하기"
클릭 "다운로드 certificate"
안전한 곳에 저장하세요.
3. 설치 Certificate 현지에서 mac하인
두 번 클릭 certificate 당신이 저장한
클릭 "설치 Certificate"
클릭 "지방의 Mac하인"
"클릭다음"
"클릭모두 배치 certificate다음 매장의 s"
"클릭검색"
"선택개인 보험"을 클릭하고"OK"
"클릭다음”를 클릭하고 “마침”을 클릭합니다.
4. 내보내기 Certificate
운영: MMC
"클릭입양 부모로서의 귀하의 적합성을 결정하기 위해 미국 이민국에’,‘스냅인 추가 / 제거를"
더블클릭 "Certificates”스냅인
"선택컴퓨터 계정"
"클릭다음"
"선택로컬 컴퓨터"
"클릭마감재 "
"클릭OK"
클릭 "Certificates (로컬 컴퓨터)"
확장하다 "개인 보험"
클릭 "Certificates"
귀하의 certificate, 클릭 "모든 작업"을 클릭하고"수출"
내보내기 마법사에서 "다음", 고르다 "아니"클릭"다음", 고르다 "NS"클릭"다음"
파일 이름을 지정하고 안전한 위치에 저장하려면 "다음"클릭"마감재 "
이제 내보내기 certificate 다시 마우스 오른쪽 버튼을 클릭하면 됩니다. certificate, 클릭 "모든 작업"을 클릭하고"수출"
내보내기 마법사에서 "다음", 고르다 "가능"클릭"다음", 고르다 "개인정보 교환"클릭"다음"
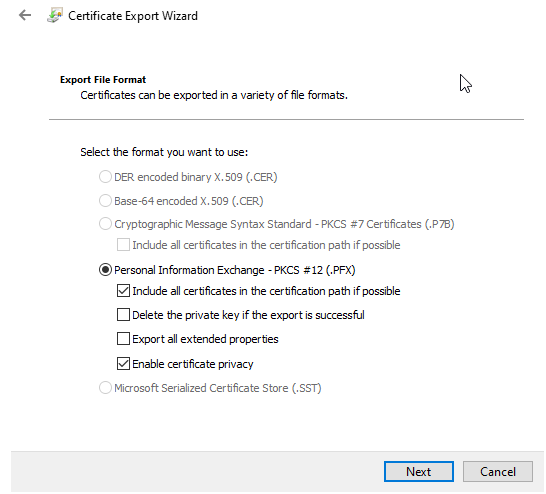
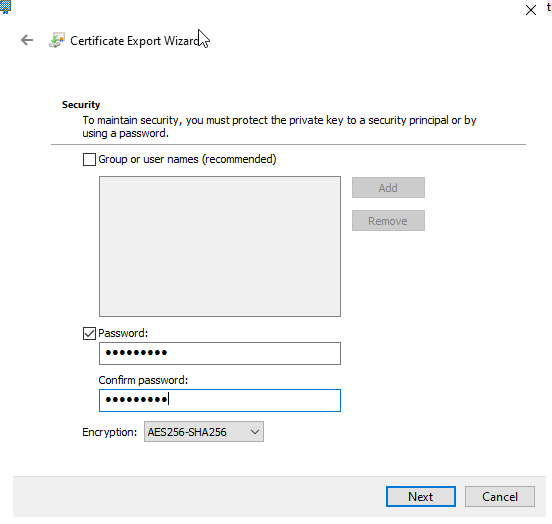
비밀번호 필드를 체크하고 비밀번호를 입력하고 암호화를 선택하고 “다음"
파일 이름을 지정하고 안전한 위치에 저장하려면 "다음"클릭"마감재 "
개인 키를 추출하고 certificate OpenSSL 도구를 사용하여 pfx 파일에서 장치에 맞는 버전을 추출합니다. 필요에 따라 암호 암호화(필수)를 제거할 수 있습니다. CollabOS 1.14 이하).
OpenSSL을 다음에서 다운로드할 수 있습니다. 이 페이지.
명령어를 엽니다 prompt를 실행하고 pfx 파일이 있는 위치로 이동합니다.
다음 명령을 실행하십시오.
openssl pkcs12 -in yourfile.pfx -nocerts -out priv-key.pem -nodespfx 파일을 내보내는 데 사용한 비밀번호를 묻습니다.
.pem 파일은 작업 중인 디렉토리와 동일한 디렉토리에 있습니다.
3단계: 업로드 Certificate
. Local Network Access 설치 인터페이스, 선택 시스템 설정 -> 추가 설정 -> LNA 웹 서버 Certificate
업로드 선택하고 certificate 이전 섹션에서 생성한 파일과 개인 키 파일, pro개인 키 암호를 입력하십시오(선택 사항이며, 특정 조건에서만 사용 가능). CollabOS 1.15 이상)을 선택한 다음 업로드를 클릭합니다.
파일이 업로드되고, 변경 사항이 저장된 후 장치가 자동으로 재부팅됩니다.
유효한 내용을 보려면 웹 브라우저를 다시 시작해야 합니다. certificate.
참고: 잘못된 파일을 업로드하면 문제가 발생할 수 있습니다. Local Network Access 기능을 복원하려면 다음 단계를 수행해야 합니다. Access를 복원하려면 다음 단계를 수행해야 합니다. factory reset 를 시청하여 이에 대해 더 많은 정보를 얻을 수 있습니다. CollabOS 장치.


